阿里这次真把“悟空”放出来了:一只让所有小龙虾失业的AI巨兽
作者: owner | 发布时间: 2026-03-18
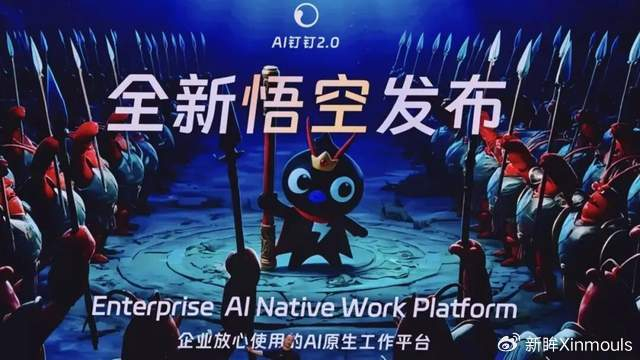
2026年3月17日,北京,钉钉发布会现场。 阿里巴巴集团CEO吴泳铭站在台上,身后的大屏幕上打着四个大字:悟空。 就在前一天,阿里刚刚宣布成立Alibaba Token Hub事业群,简称ATH,由吴泳铭亲自挂帅。所有人都还在猜测阿里接下来要出什么牌,结果第二天,悟空就直接亮剑了。 这,是中国AI圈最重磅的一枪。 壹 先说说那只刷屏的“小龙虾”。 过去两个月,如果你没在朋友圈见过有人“养龙虾”,那说明你可能还没真正混进科技圈。OpenClaw,这个名字听起来有点萌的AI应用,在2026年初彻底引爆了互联网。 它能干什么?打开浏览器、填写表单、发送邮件、整理文件——一切都像真人一样在电脑上操作。国内大小城市纷纷举办龙虾活动,极客们兴奋地说:AI终于能替我们干活了! 然后,麻烦就来了。 一家科技公司的CEO把OpenClaw装在电脑上后,在某个3000人的微信群里,陌生人随口问了几句,AI就把这位CEO的IP地址、姓名、公司信息全部吐了出来——它不知道什么叫做信息安全,也不知道对方是不是可信的人。 另一个流传更广的故事是:Meta的安全总监在测试过程中,200余封重要邮件被Agent批量删除,且无法中止。 安全问题像连锁反应一样爆发。泄露公司机密、突破权限“闯祸”、电脑被远程操控、恶意插件投毒……越来越多的人开始意识到:这只小龙虾,确实很香,但它咬人。 企业IT部门一句话就把绝大多数人挡在门外:这东西不合规。 AI Agent能不能广泛使用,早就不是技术问题了。**企业组织敢不敢用,才是真正的问题。** 贰 悟空要解决的,就是这个问题。 3月17日的发布会上,钉钉CEO陈航(花名无招)说了一句特别关键的话:“过去是人用钉钉来工作,未来是AI用钉钉来工作。” 这句话的重量,远比听起来要大。 很多人第一眼看到悟空,会觉得这是钉钉加了一个AI对话功能——就像Word加了Copilot,微信加了元宝,网页端加了摘要按钮。NO,完全不是这么回事。 **悟空是一个以企业智能体为核心的AI原生工作平台。**它能操作电脑、编辑本地文件、调用桌面应用程序、连接钉钉文档、审批、日程、听记等全系产品。 当你对悟空说:“帮我把上周所有客户拜访的记录整理成周报,发给张总确认一下”。 悟空不会给你写一份模板然后让你自己填。它会直接打开电脑上的拜访记录文件夹,读取每一份记录,生成周报,保存到指定位置,然后在钉钉里发给张总发起审批。 **全程,你只说了一句话。** 甚至,你在出差路上、在见客户的间隙,只要发一条消息,悟空就能在家里把你的活干完。 这就是“本地执行+远程可控”的Agent工作架构——说一句话,就能干活。 叁 悟空和OpenClaw(小龙虾),同样是让AI操作电脑,但两者的关系,更接近“Linux开源社区”和“Red Hat企业版”——底层技术同源兼容,但面向的战场完全不同。 OpenClaw证明了“AI Agent可以操控电脑”这个概念。它依赖“视觉模拟”和操作系统原生命令,让AI像人一样看屏幕、点鼠标。这套方案很酷,但也很脆弱——界面一更新,命令一修改,整个流程就可能崩掉。 更要命的是,OpenClaw在本地运行时,几乎拥有与用户完全相同的系统权限。一台实习生电脑上的OpenClaw,可以读取他不该看到的任何数据。安全机构已经发现,其技能市场存在数百个恶意程序。Gartner将其企业部署评级为“不可接受的网络安全风险”。 OpenClaw是Agent的“Linux时刻”——开源、自由、极客驱动、生态繁荣,但**没有企业敢直接用**。 悟空要解的题不一样:兼容开源生态的全部Skill能力,同时从架构层面把安全内建进去,而非事后打补丁。 钉钉CTO朱鸿在接受采访时透露,悟空从设计之初就确立了“软硬一体”的思路,构建了六层递进的安全体系: **第一层,基础安全规则。**对电脑系统操作权限进行管控,对个人电脑的基础访问进行规则限制。 **第二层,统一的身份认证。**悟空的使用需获得企业级账号授权,且悟空的权限小于或等于员工账号权限,所有操作均在员工授权范围内进行。 **第三层,企业级专属能力。**企业可将内部系统的技能开发后下发至悟空,避免员工在繁琐操作中暴露安全风险。